ShadowServer, să vă fie RUȘINE!
Deci majoritatea care ați mai dat un ochi pe acest blog mă știți. Cum căcat sunt acuzat că rețeaua MEA este infectată și face parte dintr-un BOTNET? Adică acuzații grave. DIGI mi-a zis verde-n față pe mail că pot să rămân fără contract, și eu i-am explicat și doamnei de la telefon că aceasta e o acuzație gravă!
Și așa poate oricine să-mi afle IP-ul, să dea report cu dst_ip gol și să zică: USERUL ACESTA NE ATACĂ DDOS, ARE BOTNET, SSH BRUTEFORCE etc. Așa se pot spama reporturi pe bandă rulantă și suspenda contracte.
Deci acum casa mea e botnet. Bine de știut. Nu mi-a zis nimeni, nici măcar calculatoarele mele.
Săptămâna asta DIGI, providerul meu de internet, mi-a trimis un e-mail cu titlul „Alerta Infosec DIGI" și eticheta trojan/botnet ssh-brute-force. Conform lor, unul dintre dispozitivele mele e infectat, face parte dintr-un botnet folosit pentru scanări, brute force și DDoS și poate fură și date bancare și trimite phishing, așa, pe lângă. Iar dacă mai vin raportări, îmi pot filtra porturile sau tăia conexiunea.
De unde vine asta? Dintr-un raport Shadowserver, o organizație nonprofit care are senzori prin tot internetul și trimite ce prinde către provideri, care apoi îl trimit mai departe la oameni ca mine, cu un șablon înfricoșător pus deasupra.
„Dovezile"
Poftim. Tot. Asta e tot ce au:
timestamp: 2026-11-02 14:58:40 UTC
src_ip:    188.27.180.x   (IP-ul meu de acasă, mascat aici)
src_port:  59459
dst_ip:
dst_port:  22
protocol:  tcp
tag:       ssh-brute-force
Uitați-vă la dst_ip. E gol, frate.
Sunt acuzat de brute force pe SSH și raportul nu poate spune nici măcar pe cine am atacat. Fără țintă. Fără număr de încercări. Fără interval. Un timestamp, un port și un cuvânt care sună urât. Asta e tot dosarul.
Nici nu știu de ce mă acuză
Citiți din nou e-mailul: „unul dintre device-urile dvs. este infectat cu malware-ul ssh-brute-force". Nu există niciun malware care se numește ssh-brute-force. E o etichetă, înseamnă „ceva a încercat să se logheze pe SSH". Au luat eticheta unui comportament și au făcut din ea numele unui virus.
Și apoi o ține tot așa: botnet, scanări, DDoS, furt de date bancare, phishing, spam. Toate astea dintr-o singură conexiune pe portul 22.
Deci casa mea e botnet, iar botnetul face și brute force pe SSH, și fură și carduri, și trimite și spam? Hotărâți-vă, frate. Nici ei nu știu despre ce vorbesc.
Am întrebat. Nimeni nu știe nimic.
Am sunat la DIGI și am pus întrebarea evidentă: ce IP am atacat, chipurile? Răspuns: Shadowserver nu îl furnizează.
Deci să înțeleg. Sunt acuzat, providerul amenință că îmi taie contractul și nimeni nu-mi poate spune ce am făcut și cui. Nici eu, nici DIGI, nimeni din afara Shadowserver. Nu te poți apăra de un câmp gol.
Așa că le-am făcut treaba pe gratis
În loc să-l ignor, am luat la verificat fiecare calculator din casă:
- Mac: fără malware, fără unelte de scanare, nimic ciudat care pornește singur. Toate conexiunile SSH merg spre serverele mele.
- Laptopul cu Linux: curat. Jurnalul de sistem din exact acea după-amiază arată scanări Wi-Fi și atât. Zero SSH.
- PC-ul cu Windows: era oprit. Jurnalul de sistem se oprește la 00:11 pe 2 noiembrie, iar următoarea intrare e pornirea de la 00:43 pe 3 noiembrie. „Atacul" a fost la 16:58 ora României. Deci singurul calculator care ar fi putut fi infectat pe ascuns era, la propriu, stins.
- iPhone: singurul SSH pe care îl face vreodată sunt eu, în Termius, conectându-mă la serverele mele. Un telefon nu rulează un botnet de brute force.
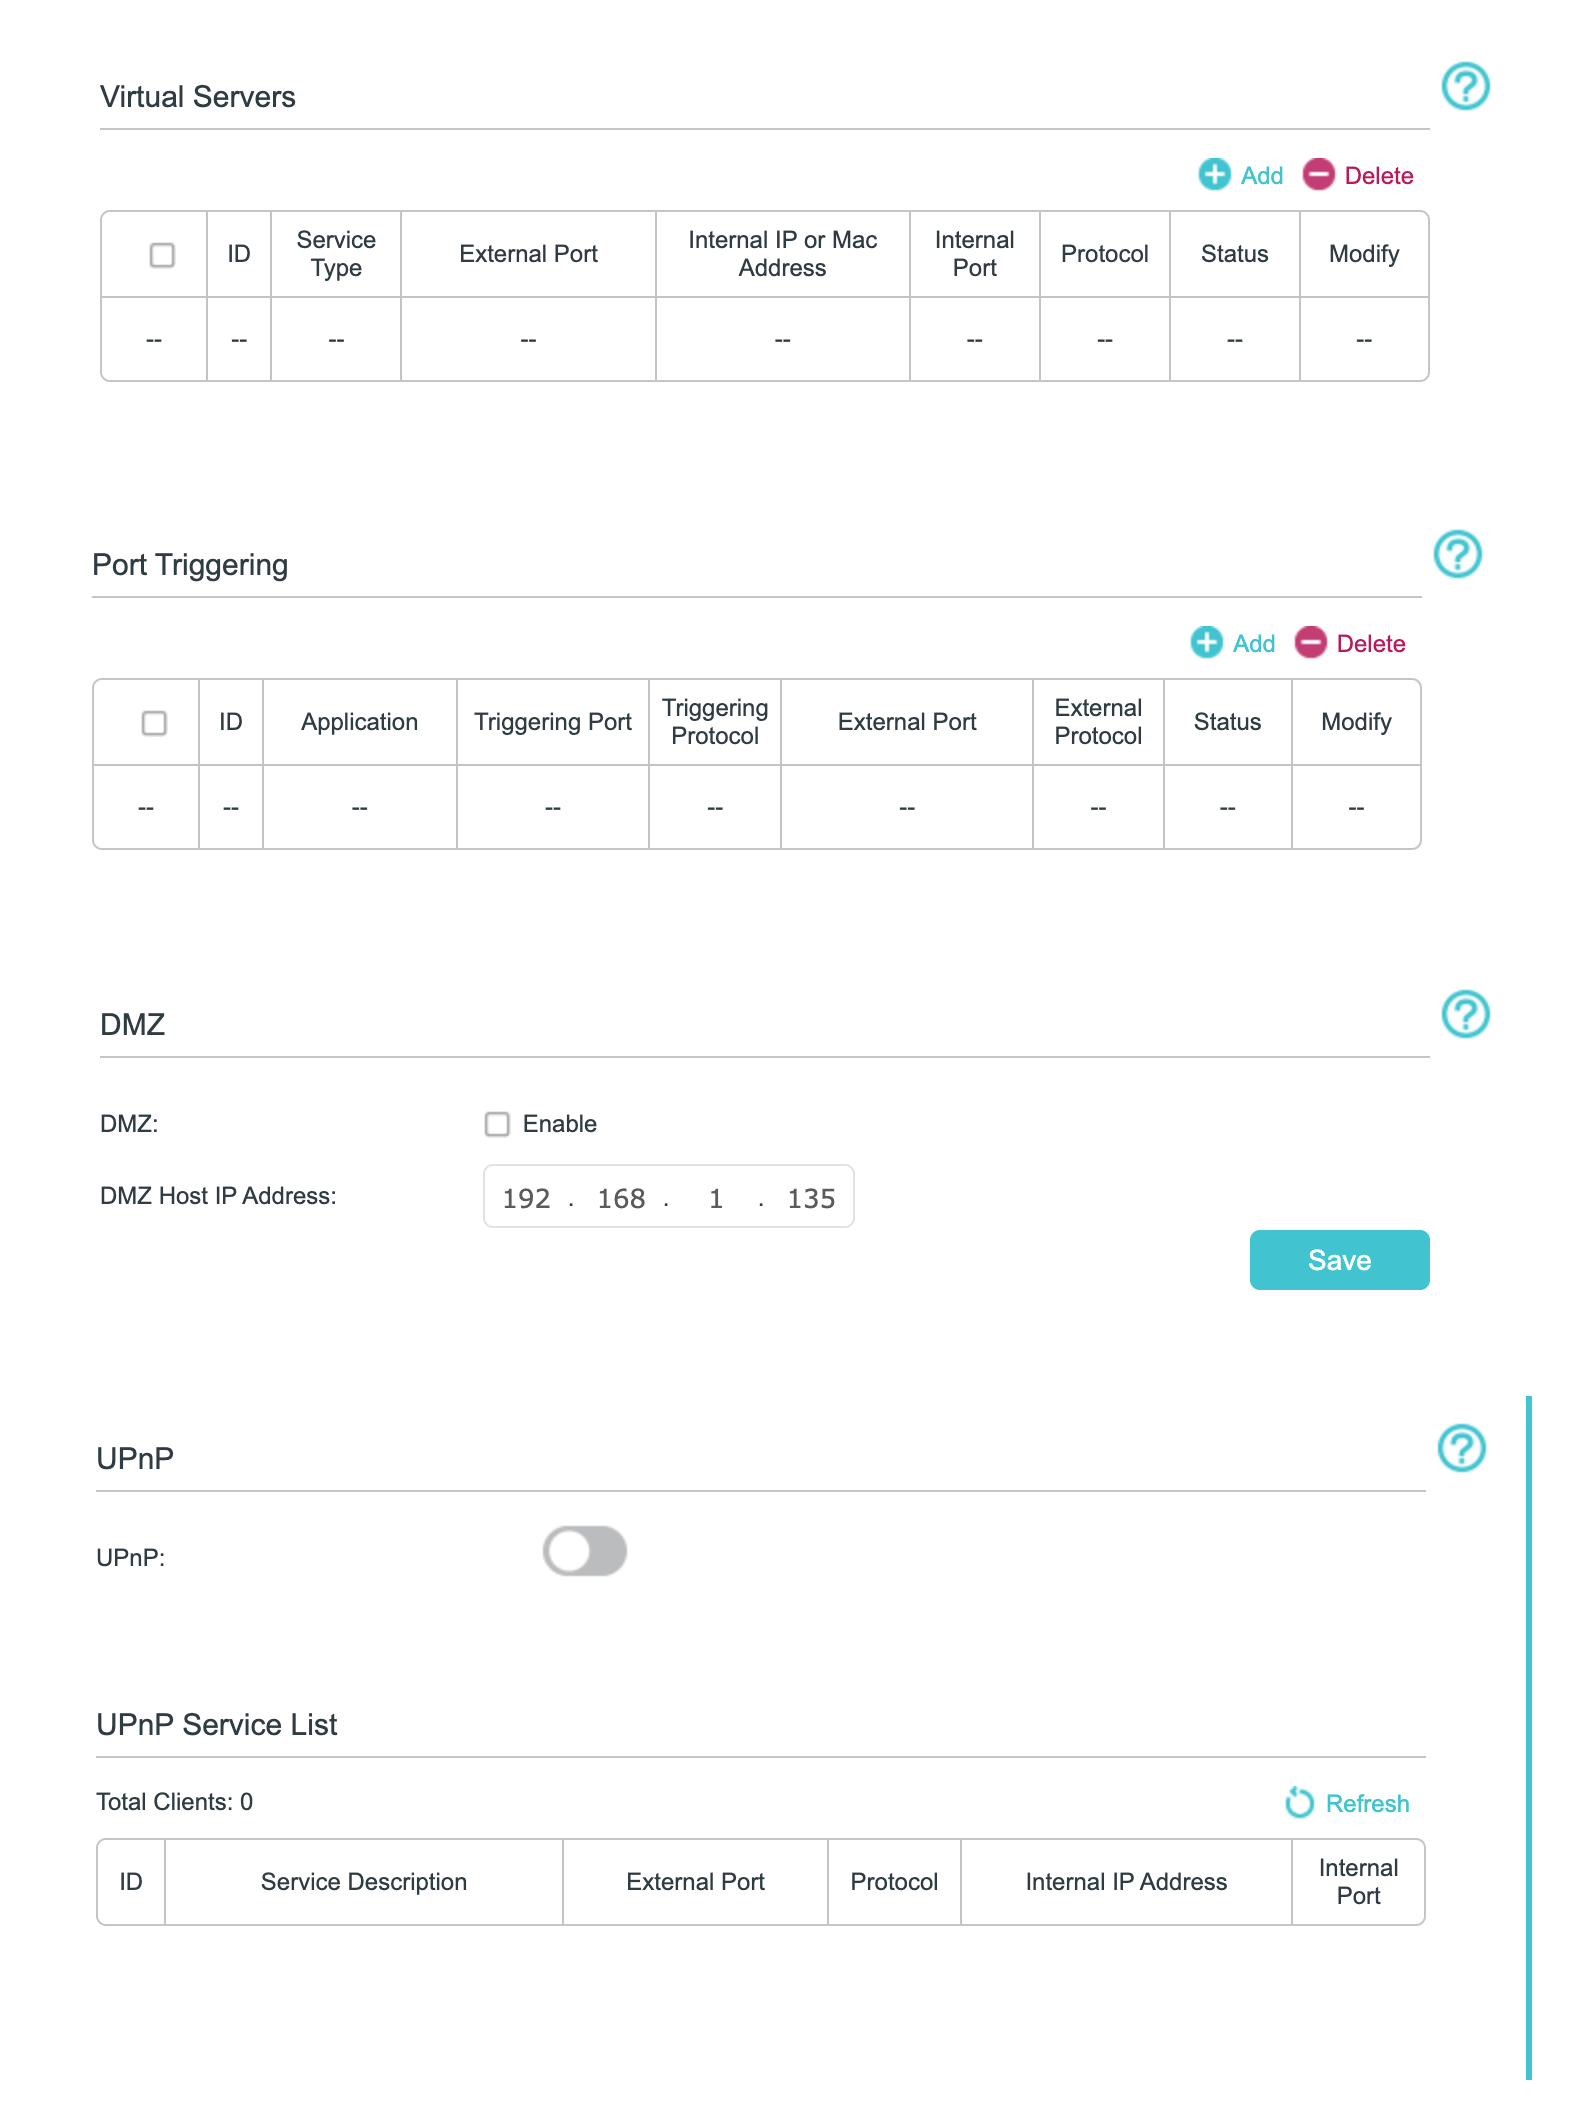
- Din exterior: nimic din rețeaua mea nu e accesibil din internet. Fără porturi deschise, fără port forwarding.
Asta e tot ce am. Deci dacă niciunul dintre ele n-a trimis conexiunea aia SSH, cine a trimis-o? Casper, fantoma prietenoasă? Serios?
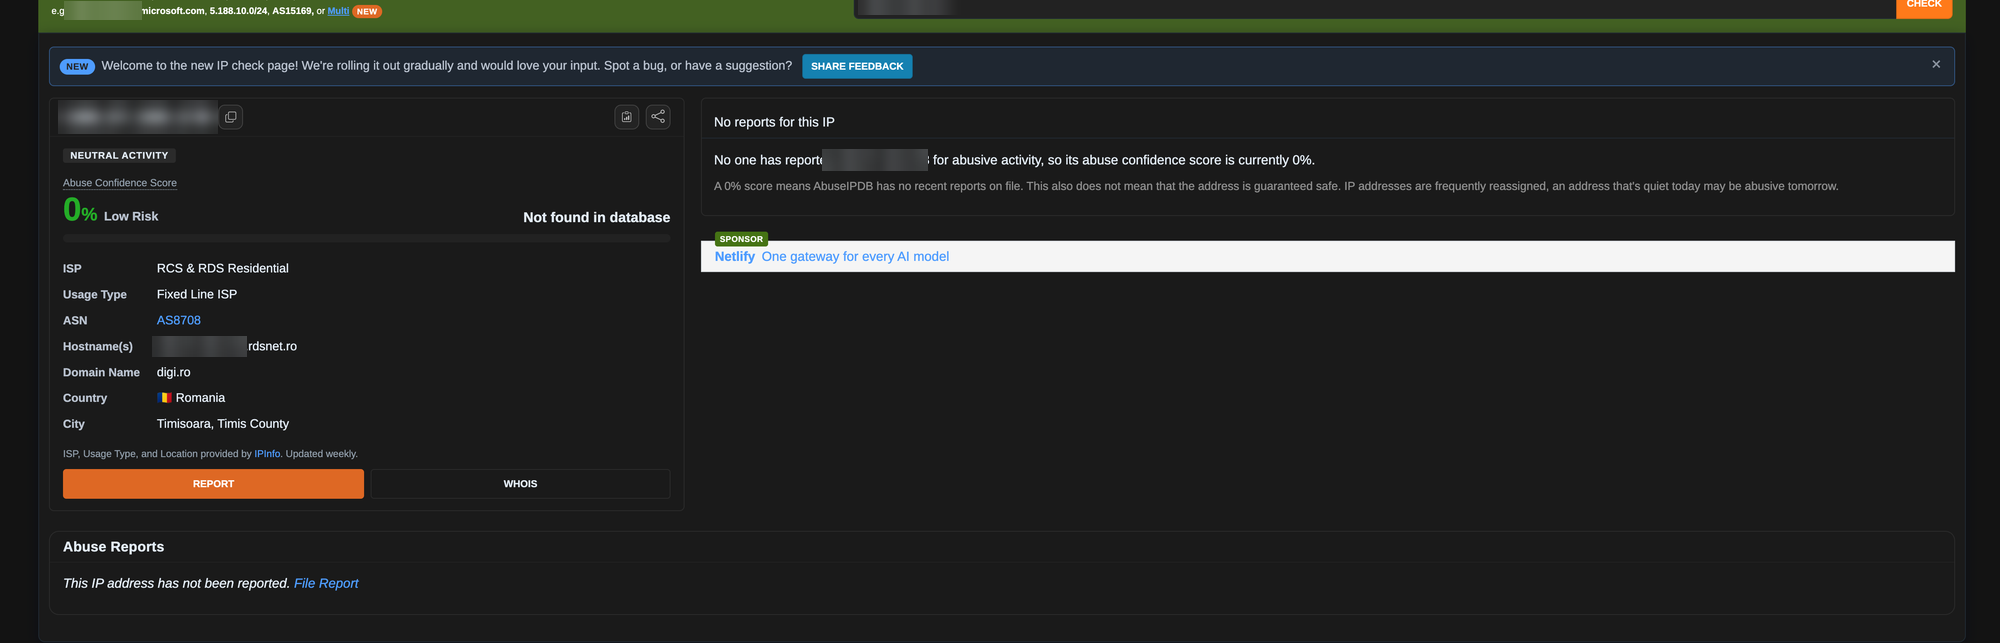
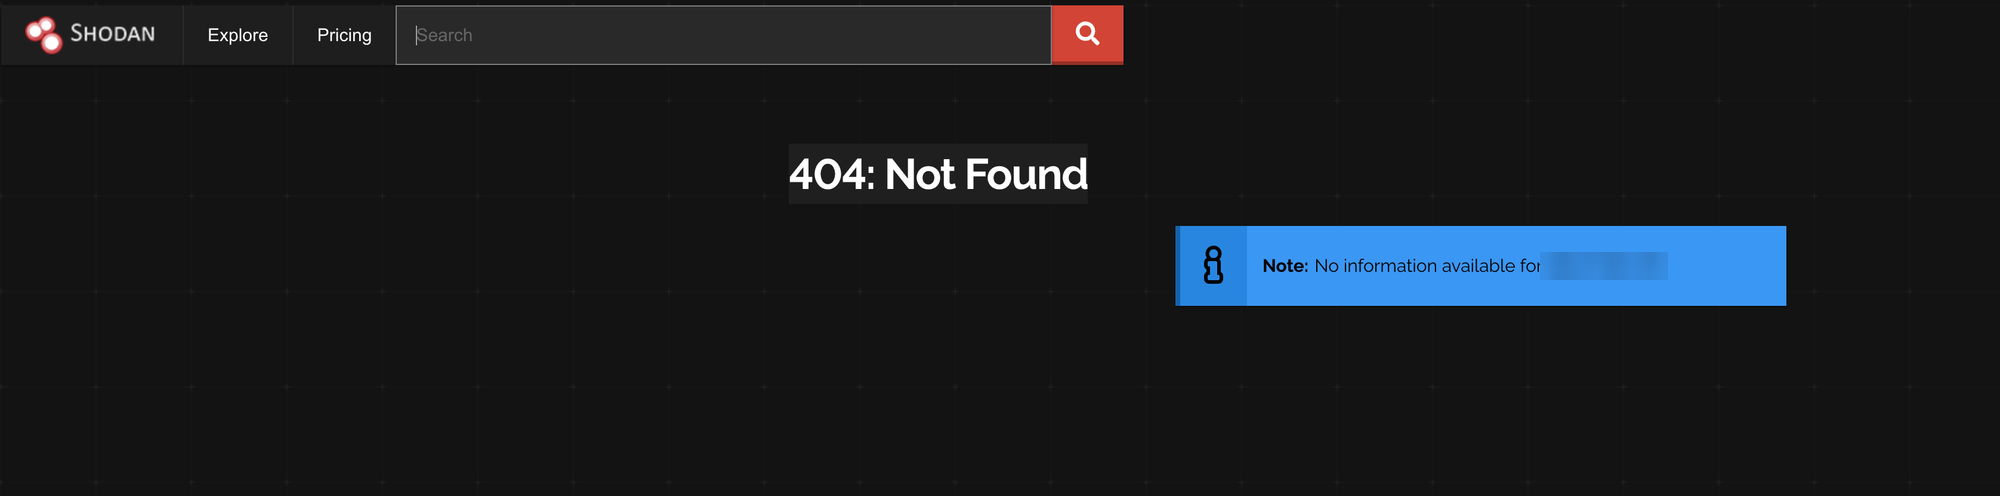
Să nu mai zic că pe Shodan și AbuseIPDB reputația mea e curată. A, da, sigur. Nu înseamnă nimic, nu?
Și uite routerul meu. Fără port forwarding, fără port triggering, DMZ oprit, UPnP oprit, zero clienți. De ce? Pentru că nu sunt atât de prost încât să fac asta.
Ore din viața mea pierdute ca să demonstrez că n-am făcut nimic, pentru că cineva a lăsat un câmp gol.
Ce e de fapt un botnet
Dacă tot au aruncat cuvântul ăsta, hai să-l explicăm cum trebuie.
Un botnet e o grămadă de dispozitive infectate, controlate de un singur atacator. Fiecare dispozitiv infectat (un „bot") se conectează la serverul de comandă al atacatorului, așteaptă ordine și le execută: inundă un site (DDoS), trimite spam, scanează internetul, ghicește parole. De obicei proprietarii n-au nicio idee că se întâmplă asta.
Majoritatea boților nu sunt laptopuri. Sunt camere IP ieftine, DVR-uri și routere vechi care au încă parola din fabrică sau o gaură pe care n-a reparat-o nimeni. Cel mai cunoscut, Mirai, a pus stăpânire în 2016 pe sute de mii de camere și routere doar încercând parolele din fabrică pe telnet. De-aia șablonul DIGI vă spune să schimbați parola la DVR și să închideți telnet: a fost scris pentru genul ăsta de dispozitive.
Și un bot nu ia pauze. Odată infectat, muncește pentru botnet toată ziua, în fiecare zi, până îl curăță cineva.
Cum arată de fapt un brute force pe SSH
SSH e felul în care te loghezi de la distanță pe un server, de obicei pe portul 22. Brute force înseamnă să ghicești datele de logare iar și iar: root/123456, admin/admin, root/password, mii de combinații, pe mii de servere.
Un bot care face asta scanează mai întâi bucăți uriașe din internet după orice răspunde pe portul 22, apoi îl bombardează pe fiecare cu încercări de logare. Din exterior arată ca un șuvoi constant de conexiuni pe portul 22 către o grămadă de IP-uri diferite, ore sau zile în șir.
Oricine are un server a văzut asta. Deschizi logul de SSH pe un server proaspăt și în câteva minute e plin de logări eșuate din toată lumea. Multe dintre serverele astea rulează unelte precum fail2ban, care blochează atacatorul și raportează automat IP-ul pe AbuseIPDB. Așa ajung IP-urile care fac brute force cu sute de raportări acolo în câteva zile.
De ce nu am fost eu
- O conexiune nu e brute force. Raportul are un timestamp și un port sursă. Un brute force adevărat înseamnă mii de încercări. O conexiune pe portul 22 e ce se întâmplă de fiecare dată când cineva deschide SSH.
- Niciun bot, nicăieri. Am verificat fiecare dispozitiv. Nimic necunoscut care rulează, nimic care pornește singur, nicio conexiune ciudată spre exterior. PC-ul cu Windows era oprit. iPhone-ul nu poate rula un scanner în fundal, pentru că iOS nu lasă aplicațiile să facă asta.
- Nicio cale de intrare din exterior. Fără port forwarding, fără DMZ, fără UPnP. Nimic din rețeaua mea nu e accesibil din internet.
- Nicio raportare nicăieri. Un bot adevărat care face brute force pe SSH e raportat de serverele pe care le atacă, și încă repede. IP-ul meu are zero raportări pe AbuseIPDB. Zero.
Deci: o conexiune, dintr-o rețea fără niciun dispozitiv infectat, fără nicio ușă deschisă și cu reputație curată, și asta e „trojan/botnet". Sigur.
Ce e de căcat aici
Nu spun că senzorii Shadowserver sunt falși. Poate au văzut o conexiune. Bine. De căcat e ce urmează:
- Un singur eveniment și ești botnet. O singură conexiune pe portul 22, fără țintă, fără număr, și dintr-odată ești „trojan/botnet". Știți ce altceva arată ca o conexiune SSH din partea cealaltă? Un IP tastat greșit. Un server vechi care și-a schimbat proprietarul. Un client care reîncearcă o autentificare. Chestii normale.
- Acuzatul nu poate vedea dovezile. Dacă îmi spui că rețeaua mea a atacat ceva, spune-mi ce. Altfel n-am ce repara, n-am ce verifica și n-am cum să mă apăr. Asta nu e securitate, e o acuzație cu logo.
- Providerul amenință întâi și nu verifică niciodată. DIGI trimite mai departe o linie pe care nici ei nu o pot verifica, îi lipește „trojan/botnet" și adaugă amenințarea că-mi taie internetul. Sfaturile care vin cu ea (schimbați parola la DVR, închideți telnet) sunt același copy-paste pe care îl primește toată lumea.
Ce vreau
Shadowserver: puneți destinația și numărul de încercări în rapoarte sau dați-le persoanei pe care o acuzați când le cere. Și nu mai lăsați un singur eveniment să plece pe ușă ca infecție botnet.
DIGI: nu vă mai amenințați clienții cu tăierea conexiunii pe baza unui raport pe care nu îl puteți verifica. Dacă trimiteți unul, trimiteți și detaliile. Și poate citiți-l înainte să-l dați mai departe.
Și dacă mă filtrează?
Problema e ce se întâmplă dacă îmi filtrează internetul. Mă conectez la firmă prin WireGuard și la propriile servere prin SSH. Dacă ajung să nu mai pot lucra din cauza unui raport pe care nu-l poate verifica nimeni, o să fac toate demersurile să raportez Shadowserver pe unde pot pentru căcaturile astea.
Nu și-au găsit prostul.
Actualizare, 5 noiembrie: le-am trimis celor de la Shadowserver o cerere oficială GDPR de acces la date (Articolul 15), în care cer tot ce au despre IP-ul meu: destinația, numărul de încercări și cu cine au împărțit datele. Conform legii au o lună să răspundă, adică până pe 5 decembrie 2026. Dacă răspund, actualizez articolul. Nu-mi țin respirația.
Actualizare 2, 5 noiembrie: m-a sunat echipa tehnică DIGI. Concluzia lor? Să răspund la e-mail. Atât. Tehnicianul a recunoscut că nici ei nu au mai mult decât ce mi-au trimis mie, la întrebarea de unde vine conexiunea a zis literalmente „nu știu", contractul se taie doar „dacă persistă abuzul", iar de atunci nu a mai venit nicio raportare. Adică era ceva „provizoriu". Pentru asta am primit amenințări cu blocarea conexiunii.
Așa că le răspund cu toată analiza de mai sus și le cer trei lucruri: să închidă raportul ca fals pozitiv și să-mi confirme în scris că nu se atinge nimeni de conexiune sau de contract, să-mi trimită dovezile complete dacă raportul rămâne deschis (IP-ul destinație, numărul de încercări, log-urile) și să-și verifice propriul router, EX520 cu firmware-ul lor pe care eu nu-l pot actualiza. Când răspund, actualizez aici.
Transcriptul apelului
Apelul l-am înregistrat eu. Nu public vocea și nici numele tehnicianului: omul își face treaba, problema e raportul, nu el. Transcriptul e curățat doar de bâlbâieli.
DIGI: Din ce văd acolo, zice ceva de portul 59459 și portul 22. Nu știți ce aveți deschis și ce aveți în spatele lor.
Eu: Eu nu am nimic deschis. Asta e problema. Am verificat în toate locurile, pe toate dispozitivele din casă, și niciunul nu a trimis o conexiune SSH în acel interval orar. De aia întreb: de unde vine raportul?
DIGI: Da, nu știu. De asta cel mai bine e să le scrieți colegilor, pe [email protected], și ei o să vadă dacă mai apar alte raportări. Că atât am primit și noi, ce v-am trimis.
Eu: Am înțeles. Deci pot fi și fals pozitive de la Shadowserver, că am văzut că sunt destul de cunoscuți pentru prostii de genul ăsta.
DIGI: Tot cel mai bine, rugămintea mea, răspundeți-le colegilor. Și că n-ați găsit nimic și tot ce ați făcut.
Eu: Deci nu pot să pățesc, de exemplu, am citit pe digi.ro, să mi se taie contractul pentru rapoarte de genul ăsta?
DIGI: Asta doar dacă persistă abuzul. Vă dați seama că suntem obligați să [neclar] blocăm.
Eu: Nu e cazul. În 2 ani de când am DIGI, e prima dată când primesc un e-mail de genul ăsta.
DIGI: Da, nu e problemă. Dar știți, sunt unii care au malware, pot fi tot felul de lucruri, sau poate să fie altceva. De asta cel mai bine e să verificați și dumneavoastră local, mai ales la rezidențial, unde se poate schimba IP-ul.
Eu: Da, și la rezidențial e și problema cu spoofing-ul.
DIGI: Da, sunt multe lucruri. Răspundeți-le colegilor și așteptați. Dar clar a fost ceva provizoriu, pentru că alte raportări văd că n-au mai venit. Dacă veneau, vă dați seama că eram cu telefonul pe dumneavoastră.
Eu: Da, și ar fi fost și pe AbuseIPDB plin de log-uri, dar nicăieri nimic.
DIGI: Și pe Shodan.
Eu: Da, și pe Shodan, niciun rezultat.
DIGI: Bun, atunci scrieți-le colegilor și văd ei.
Recapitulând: portul sursă e unul efemer, portul 22 e SSH, IP-ul destinație lipsește, DIGI nu are nimic în plus, nu au mai venit alte raportări. Și totuși, primul pas a fost un e-mail cu „botnet" și amenințarea că îmi blochează conexiunea.
Actualizare 3, 5 noiembrie: pentru cei care încă zic „poate ai ceva în rețea": am scanat toată rețeaua, din interior și din afară. Toate cele 65.535 de porturi TCP pe IPv4 din internet: 0 deschise. IPv6: blocat. Fiecare dispozitiv verificat pe dinăuntru, log-urile de la ora raportului verificate, PC-ul era oprit. Singurul lucru pe care nu-l poate verifica nimeni în afară de DIGI e routerul lor, care rulează TR-069 (administrare de la distanță) și un dnsmasq din 2023, cu vulnerabilități corectate de atunci.
Raportul complet, cu IP-ul mascat: raport-securitate-retea.pdf
Și ca să nu mai fie nevoie de așa ceva: de azi, fiecare conexiune nouă e logată în timp real în Grafana, cu alertă pe tiparele de brute force (multe încercări SSH pe minut către același server, sau SSH către zeci de servere diferite). Stă la 0.
Actualizare 4, 5 noiembrie: am vorbit cu echipa de securitate DIGI. Concluzia lor: cel mai probabil un fals pozitiv, un IP introdus greșit. „Se poate întâmpla", mi-a zis tehnicianul.
Deci, pe scurt: un e-mail cu „botnet", amenințarea cu blocarea conexiunii, o zi pierdută cu scanări și o noapte de nervi, pentru un fals pozitiv. Măcar s-a terminat cu bine, iar eu am ieșit din toată povestea cu monitorizare pe rețea.
Și nu sunt singurul. Pe Reddit, mai mulți clienți DIGI au povestit că au primit exact același tip de mail, tot pe baza rapoartelor Shadowserver, și tot cu „dați reply la mail" când au sunat. Unul dintre ei a primit măcar un raport cu IP destinație. Eu am primit câmpul gol.
Cererea GDPR către Shadowserver rămâne trimisă. Dacă răspund până pe 5 decembrie, revin aici.
De acum, cu riscul că o să am +30 de ping, o să stau pe VPN-urile din interiorul ASN-ului meu, ca să nu mai primesc acuzații inutile. Dacă altfel nu se poate.
Ah, da, stai: dacă nu mai stau pe IP-ul meu, probabil o să pară suspect. /s
Și sincer, acum regret că nu mai am MikroTik. Îmi iau iar unul și îl pun ca router principal, pentru că, după cum văd, nu pot avea încredere în DIGI. O să logheze fiecare conexiune care iese, așa că data viitoare când mă acuză cineva de ceva cu dst_ip gol, o să știu în câteva secunde ce a ieșit din rețeaua mea și ce nu.
Am fost mereu cinstit, corect și legal. Și nu las pe nimeni să mă numească botnet cu un câmp gol drept dovadă.
P.S. pentru DIGI: Mă luați de prost? Îmi dați sfaturi de update de firmware, scanări antivirus și altele, și eu am cea mai securizată rețea posibilă. Serios?
De ce pula mea mi se întâmplă mie căcaturi d-astea random... :/
Comentarii